Domain software-für-linux.de kaufen?
Wir ziehen mit dem Projekt
software-für-linux.de um.
Sind Sie am Kauf der Domain
software-für-linux.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain software-für-linux.de kaufen?
Ist die Kaspersky-Anwendung nach dem Windows 10-Update verschwunden?
Es ist möglich, dass die Kaspersky-Anwendung nach einem Windows 10-Update verschwindet. Dies kann aufgrund von Inkompatibilitätsproblemen oder Konflikten mit dem Update auftreten. Es wird empfohlen, die neueste Version von Kaspersky herunterzuladen und zu installieren, um sicherzustellen, dass sie mit dem aktualisierten Betriebssystem kompatibel ist. **
Was ist das Kaspersky Removal Tool?
Das Kaspersky Removal Tool ist ein kostenloses Programm, das entwickelt wurde, um alle Spuren von Kaspersky-Software von einem Computer zu entfernen. Es kann verwendet werden, wenn die normale Deinstallationsmethode nicht funktioniert oder wenn Probleme mit der Kaspersky-Software auftreten. Das Tool entfernt alle Dateien, Ordner, Registrierungseinträge und andere Überreste der Kaspersky-Software, um sicherzustellen, dass sie vollständig vom System entfernt wird. **

Ähnliche Suchbegriffe für Kaspersky-Vulnerability-and-Patch
Top-Angebote
Produkte zum Begriff Kaspersky-Vulnerability-and-Patch:
-
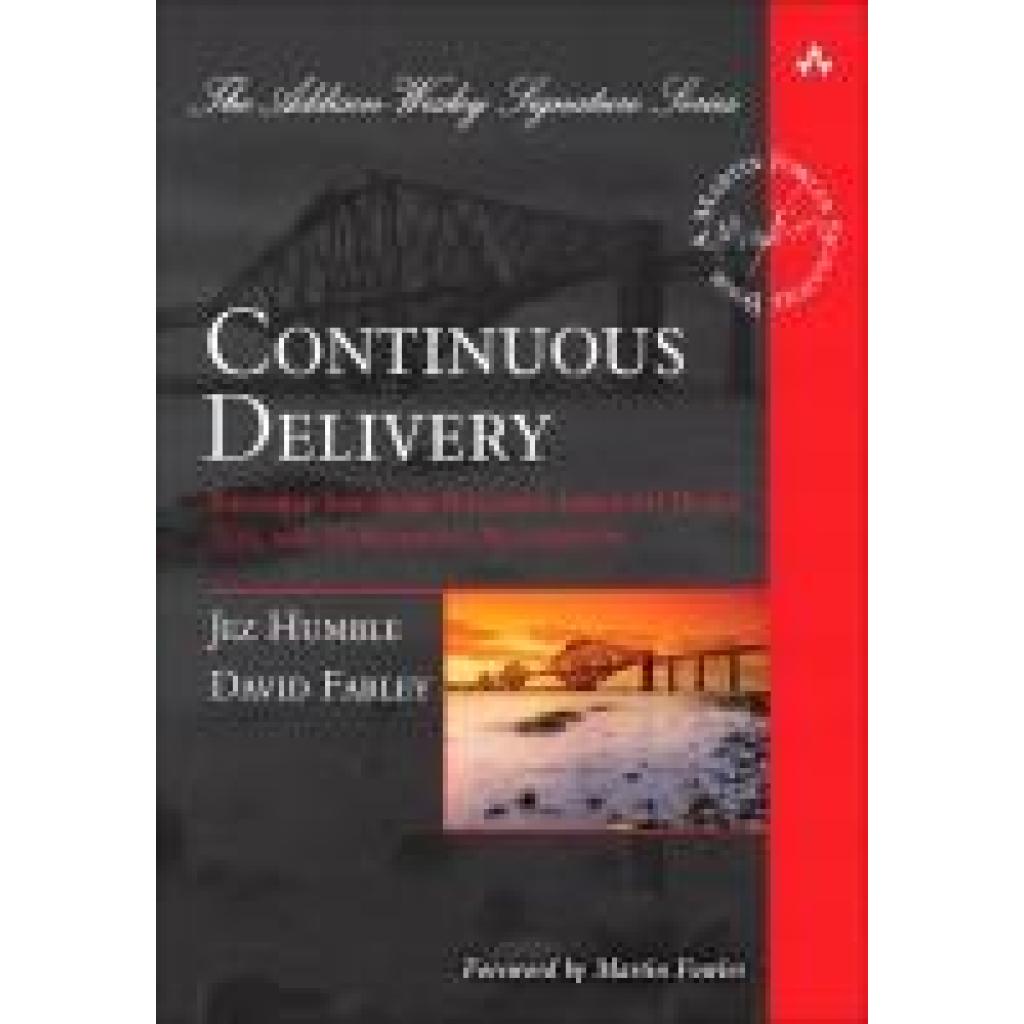
Humble, Jez: Continuous Delivery: Reliable Software Releases through Build, Test, and Deployment AutomationContinuous Delivery: Reliable Software Releases through Build, Test, and Deployment Automation , Winner of the 2011 Jolt Excellence Award ! Getting software released to users is often a painful, risky, and time-consuming process.This groundbreaking new book sets out the principles and technical practices that enable rapid, incremental delivery of high quality, valuable new functionality to users. Through automation of the build, deployment, and testing process, and improved collaboration between developers, testers, and operations, delivery teams can get changes released in a matter of hours-sometimes even minutes-no matter what the size of a project or the complexity of its code base. Jez Humble and David Farley begin by presenting the foundations of a rapid, reliable, low-risk delivery process. Next, they introduce the "deployment pipeline," an automated process for managing all changes, from check-in to release. Finally, they discuss the "ecosystem" needed to support continuous delivery, from infrastructure, data and configuration management to governance. The authors introduce state-of-the-art techniques, including automated infrastructure management and data migration, and the use of virtualization. For each, they review key issues, identify best practices, and demonstrate how to mitigate risks. Coverage includes Automating all facets of building, integrating, testing, and deploying software Implementing deployment pipelines at team and organizational levels Improving collaboration between developers, testers, and operations Developing features incrementally on large and distributed teams Implementing an effective configuration management strategy Automating acceptance testing, from analysis to implementation Testing capacity and other non-functional requirements Implementing continuous deployment and zero-downtime releases Managing infrastructure, data, components and dependencies Navigating risk management, compliance, and auditing Whether you're a developer, systems administrator, tester, or manager, this book will help your organization move from idea to release faster than ever-so you can deliver value to your business rapidly and reliably. , Federungsset > Sportfederung , Auflage: 1. Auflage, Erscheinungsjahr: 201007, Produktform: Leinen, Autoren: Humble, Jez~Farley, David, Auflage: 10001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 512, Abbildungen: Illustrations, Themenüberschrift: COMPUTERS / Programming / General~COMPUTERS / Software Development & Engineering / General, Fachschema: Computers - Languages / Programming, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Imprint-Titels: Pearson Professional, Warengruppe: HC/Programmiersprachen, Fachkategorie: Software Engineering, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 237, Breite: 186, Höhe: 31, Gewicht: 1035, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 16292549,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz42,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ich meinem Antivirus-Programm Kaspersky vertrauen?
Kaspersky ist ein bekannter und renommierter Anbieter von Antivirus-Software. Es hat eine gute Reputation und wird von vielen Benutzern weltweit verwendet. Es ist jedoch wichtig zu beachten, dass kein Antivirus-Programm zu 100% sicher ist und dass es immer möglich ist, dass neue Bedrohungen auftreten, die möglicherweise nicht sofort erkannt werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen zu ergreifen und regelmäßig Updates durchzuführen, um die Sicherheit Ihres Systems zu gewährleisten. **
-
Ist Kaspersky nach dem Update auf Windows 10 verschwunden?
Es ist möglich, dass Kaspersky nach dem Update auf Windows 10 verschwindet. Dies kann aufgrund von Inkompatibilitätsproblemen zwischen dem Antivirenprogramm und dem Betriebssystem auftreten. Es wird empfohlen, die neueste Version von Kaspersky herunterzuladen und zu installieren, um sicherzustellen, dass es mit Windows 10 kompatibel ist. **
-
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
-
Wie blockt man ein Programm mit der Kaspersky Firewall?
Um ein Programm mit der Kaspersky Firewall zu blockieren, öffnen Sie das Kaspersky-Programm und gehen Sie zu den Einstellungen. Wählen Sie dort den Reiter "Firewall" aus und klicken Sie auf "Anwendungen verwalten". Suchen Sie das Programm, das Sie blockieren möchten, und ändern Sie die Einstellung von "Zulassen" auf "Blockieren". Speichern Sie die Änderungen und das Programm wird nun von der Firewall blockiert. **

Was ist der Sims 4 Bug nach dem Patch-Update?
Es gibt verschiedene Bugs, die nach dem Patch-Update in Die Sims 4 aufgetreten sind. Ein bekannter Bug betrifft das Verschwinden von Gegenständen aus dem Inventar der Sims. Ein weiterer Bug betrifft Probleme mit der Kameraführung, bei denen die Kamera nicht richtig funktioniert oder sich nicht bewegen lässt. Es gibt auch Berichte über Abstürze des Spiels nach dem Update. Die Entwickler arbeiten daran, diese Probleme zu beheben und haben bereits einige Patches veröffentlicht, um die Bugs zu beheben. **
Was ist der Unterschied zwischen einem Update und einem Patch?
Ein Update bezieht sich normalerweise auf eine größere Aktualisierung einer Software oder eines Betriebssystems, die neue Funktionen, Verbesserungen und möglicherweise auch Fehlerbehebungen enthält. Ein Patch hingegen bezieht sich normalerweise auf eine kleinere Aktualisierung, die spezifische Fehler oder Sicherheitslücken behebt, ohne neue Funktionen hinzuzufügen. Patches werden oft verwendet, um schnell auf dringende Probleme zu reagieren, während Updates eine umfassendere Aktualisierung darstellen. **
Top-Angebote
Produkte zum Begriff Kaspersky-Vulnerability-and-Patch:
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nemeth, Evi: UNIX and Linux System Administration HandbookUNIX and Linux System Administration Handbook , “As an author, editor, and publisher, I never paid much attention to the competition—except in a few cases. This is one of those cases. The UNIX System Administration Handbook is one of the few books we ever measured ourselves against.” —Tim O’Reilly, founder of O’Reilly Media “This edition is for those whose systems live in the cloud or in virtualized data centers; those whose administrative work largely takes the form of automation and configuration source code; those who collaborate closely with developers, network engineers, compliance officers, and all the other worker bees who inhabit the modern hive.” —Paul Vixie, Internet Hall of Fame-recognized innovator and founder of ISC and Farsight Security “This book is fun and functional as a desktop reference. If you use UNIX and Linux systems, you need this book in your short-reach library. It covers a bit of the systems’ history but doesn’t bloviate. It’s just straight-forward information delivered in a colorful and memorable fashion.” —Jason A. Nunnelley UNIX ® and Linux ® System Administration Handbook, Fifth Edition, is today’s definitive guide to installing, configuring, and maintaining any UNIX or Linux system, including systems that supply core Internet and cloud infrastructure. Updated for new distributions and cloud environments, this comprehensive guide covers best practices for every facet of system administration, including storage management, network design and administration, security, web hosting, automation, configuration management, performance analysis, virtualization, DNS, security, and the management of IT service organizations. The authors—world-class, hands-on technologists—offer indispensable new coverage of cloud platforms, the DevOps philosophy, continuous deployment, containerization, monitoring, and many other essential topics. Whatever your role in running systems and networks built on UNIX or Linux, this conversational, well-written ¿guide will improve your efficiency and help solve your knottiest problems. , Federungsset > Sportfederung , Auflage: 5, Erscheinungsjahr: 20170808, Produktform: Kartoniert, Autoren: Nemeth, Evi~Snyder, Garth~Hein, Trent R.~Whaley, Ben~Mackin, Dan, Auflage: 17005, Auflage/Ausgabe: 5, Seitenzahl/Blattzahl: 1232, Themenüberschrift: COMPUTERS / Operating Systems / UNIX~COMPUTERS / Operating Systems / Linux, Fachschema: Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pearson, Verlag: Pearson, Verlag: Pearson Education Limited, Länge: 178, Breite: 232, Höhe: 47, Gewicht: 1834, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Vorgänger EAN: 9780131480056 9780130206015, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,62,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Humble, Jez: Continuous Delivery: Reliable Software Releases through Build, Test, and Deployment AutomationContinuous Delivery: Reliable Software Releases through Build, Test, and Deployment Automation , Winner of the 2011 Jolt Excellence Award ! Getting software released to users is often a painful, risky, and time-consuming process.This groundbreaking new book sets out the principles and technical practices that enable rapid, incremental delivery of high quality, valuable new functionality to users. Through automation of the build, deployment, and testing process, and improved collaboration between developers, testers, and operations, delivery teams can get changes released in a matter of hours-sometimes even minutes-no matter what the size of a project or the complexity of its code base. Jez Humble and David Farley begin by presenting the foundations of a rapid, reliable, low-risk delivery process. Next, they introduce the "deployment pipeline," an automated process for managing all changes, from check-in to release. Finally, they discuss the "ecosystem" needed to support continuous delivery, from infrastructure, data and configuration management to governance. The authors introduce state-of-the-art techniques, including automated infrastructure management and data migration, and the use of virtualization. For each, they review key issues, identify best practices, and demonstrate how to mitigate risks. Coverage includes Automating all facets of building, integrating, testing, and deploying software Implementing deployment pipelines at team and organizational levels Improving collaboration between developers, testers, and operations Developing features incrementally on large and distributed teams Implementing an effective configuration management strategy Automating acceptance testing, from analysis to implementation Testing capacity and other non-functional requirements Implementing continuous deployment and zero-downtime releases Managing infrastructure, data, components and dependencies Navigating risk management, compliance, and auditing Whether you're a developer, systems administrator, tester, or manager, this book will help your organization move from idea to release faster than ever-so you can deliver value to your business rapidly and reliably. , Federungsset > Sportfederung , Auflage: 1. Auflage, Erscheinungsjahr: 201007, Produktform: Leinen, Autoren: Humble, Jez~Farley, David, Auflage: 10001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 512, Abbildungen: Illustrations, Themenüberschrift: COMPUTERS / Programming / General~COMPUTERS / Software Development & Engineering / General, Fachschema: Computers - Languages / Programming, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Imprint-Titels: Pearson Professional, Warengruppe: HC/Programmiersprachen, Fachkategorie: Software Engineering, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Addison Wesley, Verlag: Addison Wesley, Verlag: Pearson Education Limited, Länge: 237, Breite: 186, Höhe: 31, Gewicht: 1035, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 16292549,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist die Kaspersky-Anwendung nach dem Windows 10-Update verschwunden?
Es ist möglich, dass die Kaspersky-Anwendung nach einem Windows 10-Update verschwindet. Dies kann aufgrund von Inkompatibilitätsproblemen oder Konflikten mit dem Update auftreten. Es wird empfohlen, die neueste Version von Kaspersky herunterzuladen und zu installieren, um sicherzustellen, dass sie mit dem aktualisierten Betriebssystem kompatibel ist. **
-
Was ist das Kaspersky Removal Tool?
Das Kaspersky Removal Tool ist ein kostenloses Programm, das entwickelt wurde, um alle Spuren von Kaspersky-Software von einem Computer zu entfernen. Es kann verwendet werden, wenn die normale Deinstallationsmethode nicht funktioniert oder wenn Probleme mit der Kaspersky-Software auftreten. Das Tool entfernt alle Dateien, Ordner, Registrierungseinträge und andere Überreste der Kaspersky-Software, um sicherzustellen, dass sie vollständig vom System entfernt wird. **
-
Kann ich meinem Antivirus-Programm Kaspersky vertrauen?
Kaspersky ist ein bekannter und renommierter Anbieter von Antivirus-Software. Es hat eine gute Reputation und wird von vielen Benutzern weltweit verwendet. Es ist jedoch wichtig zu beachten, dass kein Antivirus-Programm zu 100% sicher ist und dass es immer möglich ist, dass neue Bedrohungen auftreten, die möglicherweise nicht sofort erkannt werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen zu ergreifen und regelmäßig Updates durchzuführen, um die Sicherheit Ihres Systems zu gewährleisten. **
-
Ist Kaspersky nach dem Update auf Windows 10 verschwunden?
Es ist möglich, dass Kaspersky nach dem Update auf Windows 10 verschwindet. Dies kann aufgrund von Inkompatibilitätsproblemen zwischen dem Antivirenprogramm und dem Betriebssystem auftreten. Es wird empfohlen, die neueste Version von Kaspersky herunterzuladen und zu installieren, um sicherzustellen, dass es mit Windows 10 kompatibel ist. **
Ähnliche Suchbegriffe für Kaspersky-Vulnerability-and-Patch
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz42,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz40,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Vulnerability and Patch ManagementKaspersky Vulnerability and Patch Management: Umfassende Sicherheitslösung für Ihr Unternehmen In der heutigen digitalen Landschaft sind Unternehmen ständig mit neuen Bedrohungen konfrontiert. Schwachstellen in Software und Betriebssystemen können von Cyberkriminellen ausgenutzt werden, um unbefugten Zugriff zu erlangen oder Daten zu stehlen. Hier setzt Kaspersky Vulnerability and Patch Management an, eine Lösung, die entwickelt wurde, um diese Schwachstellen effektiv zu identifizieren und zu beheben. Was ist Kaspersky Vulnerability and Patch Management? Kaspersky Vulnerability and Patch Management ist eine integrierte Lösung, die Unternehmen dabei unterstützt, Sicherheitslücken in ihren IT-Systemen zu erkennen und zu schließen. Durch die Automatisierung des gesamten Patch-Management-Prozesses – von der Erkennung über die Priorisierung bis hin zur Verteilung von Patches – sorgt die Lösung für eine erhöhte Sicherheit und Effizienz in der IT-Infrastruktur. Hauptfunktionen und Vorteile Automatische Schwachstellenerkennung: Die Lösung scannt kontinuierlich alle verbundenen Geräte und identifiziert potenzielle Sicherheitslücken. Priorisierung von Patches: Gefundene Schwachstellen werden nach Kritikalität eingestuft, sodass die wichtigsten zuerst behoben werden können. Automatische Patch-Verteilung: Patches und Updates für über 150 Anwendungen werden automatisch heruntergeladen und installiert. Geplante Patch-Verteilung: Administratoren können festlegen, wann Patches verteilt werden sollen, um den Geschäftsbetrieb nicht zu stören. Optimierung des Datenverkehrs: Durch effiziente Verteilungsmethoden wird der Netzwerkverkehr minimiert. Ergebnisüberwachung und Reporting: Detaillierte Berichte bieten Einblick in den Status von Schwachstellen und Patches. Umfassende Client-Verwaltungstools: Zusätzliche Tools erleichtern die Verwaltung von Endgeräten und Anwendungen. Warum ist Patch-Management wichtig? Ungepatchte Systeme sind ein Hauptziel für Angreifer. Durch das Schließen von Sicherheitslücken reduzieren Unternehmen das Risiko von Datenverlust, Systemausfällen und finanziellen Schäden. Ein effektives Patch-Management ist daher unerlässlich für die Aufrechterhaltung der IT-Sicherheit. Integration mit Kaspersky Security Center Kaspersky Vulnerability and Patch Management ist nahtlos in das Kaspersky Security Center integriert. Dies ermöglicht eine zentrale Verwaltung aller Sicherheitsfunktionen und bietet Administratoren eine einheitliche Oberfläche zur Überwachung und Steuerung. Systemanforderungen Um Kaspersky Vulnerability and Patch Management effektiv nutzen zu können, müssen die folgenden Systemanforderungen erfüllt sein: Betriebssystem Prozessor RAM Festplattenspeicher Windows Server 1,4 GHz oder höher 2 GB oder mehr 10 GB freier Speicherplatz Windows 1 GHz oder höher 1 GB (32-Bit) oder 2 GB (64-Bit) 10 GB freier Speicherplatz Linux 1 GHz oder höher 1 GB oder mehr 10 GB freier Speicherplatz52,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
-
Wie blockt man ein Programm mit der Kaspersky Firewall?
Um ein Programm mit der Kaspersky Firewall zu blockieren, öffnen Sie das Kaspersky-Programm und gehen Sie zu den Einstellungen. Wählen Sie dort den Reiter "Firewall" aus und klicken Sie auf "Anwendungen verwalten". Suchen Sie das Programm, das Sie blockieren möchten, und ändern Sie die Einstellung von "Zulassen" auf "Blockieren". Speichern Sie die Änderungen und das Programm wird nun von der Firewall blockiert. **
-
Was ist der Sims 4 Bug nach dem Patch-Update?
Es gibt verschiedene Bugs, die nach dem Patch-Update in Die Sims 4 aufgetreten sind. Ein bekannter Bug betrifft das Verschwinden von Gegenständen aus dem Inventar der Sims. Ein weiterer Bug betrifft Probleme mit der Kameraführung, bei denen die Kamera nicht richtig funktioniert oder sich nicht bewegen lässt. Es gibt auch Berichte über Abstürze des Spiels nach dem Update. Die Entwickler arbeiten daran, diese Probleme zu beheben und haben bereits einige Patches veröffentlicht, um die Bugs zu beheben. **
-
Was ist der Unterschied zwischen einem Update und einem Patch?
Ein Update bezieht sich normalerweise auf eine größere Aktualisierung einer Software oder eines Betriebssystems, die neue Funktionen, Verbesserungen und möglicherweise auch Fehlerbehebungen enthält. Ein Patch hingegen bezieht sich normalerweise auf eine kleinere Aktualisierung, die spezifische Fehler oder Sicherheitslücken behebt, ohne neue Funktionen hinzuzufügen. Patches werden oft verwendet, um schnell auf dringende Probleme zu reagieren, während Updates eine umfassendere Aktualisierung darstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.